


AI逆向实操课,调试、脱壳、程序验证逻辑拆解,整套实战打法。懂逆向,才能把软件防护做扎实。
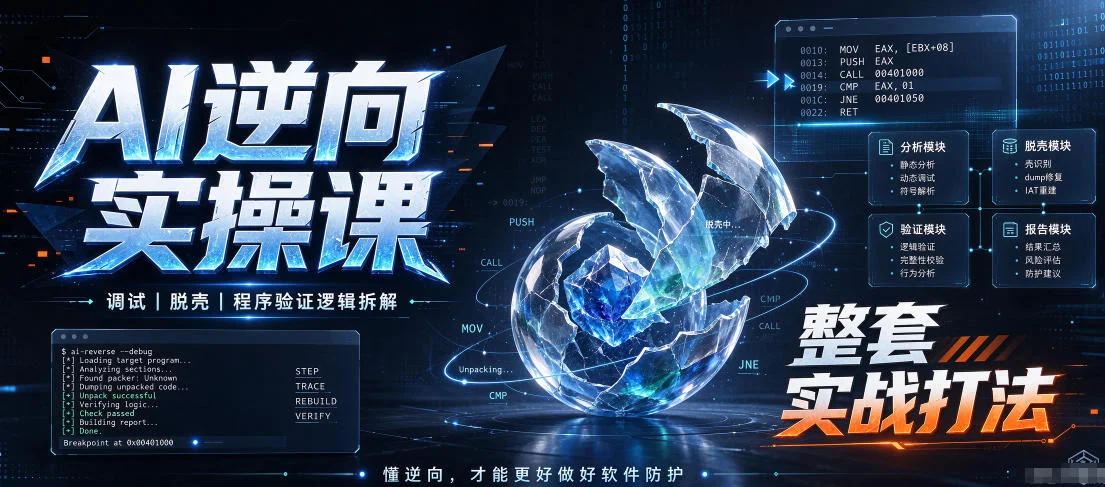
先说清楚:这不是「AI玩具课」。AI用法只占一层,底下压着的是成体系的软件逆向分析能力。AI在这儿的角色,是让你学得比五年前那批人快五倍——不是替你思考,是替你把重复动作省下来。
本文涉及的技术仅用于信息安全研究与软件防护研究。任何未授权对他人软件的破解、修改、传播行为均违反《中华人民共和国著作权法》《计算机软件保护条例》及相关法律法规。课程教学中所有实操对象均为自主拥有版权的程序或明确授权的测试目标。因滥用产生的法律责任,与本人无关。
这门课到底教什么
跟市面上那些教你点几下AI按钮的课不一样。这门课的主线是搭起一套能复用的逆向分析框架,AI只是放大器:放大分析效率,压掉反复调试的时间成本。
课程落地,不空谈。录播教程加讲师带教答疑,具体拆成这几块:
✅ 调试器实战:从零上手x64dbg/x32dbg。断点怎么下、单步怎么跟、壳怎么脱、关键逻辑怎么定位,全程实操演示,每一步都看得见。
✅ .NET逆向:dnSpy反编译实操。把程序的验证逻辑还原出来,看懂主流C#工具的内部结构。
✅ AI连接器工作流:把调试工具接进AI,那些单调重复的调试动作交给AI辅助处理,你只管判断。
✅ AI逆向Skill技能包:现成的打法清单——线索怎么梳理、问题怎么拆、AI给的结果怎么验对错,拿来就能用。
✅ 完整实战录屏:从拿到目标程序到分析收尾,全流程无删减。中间卡壳、试错、回头重来的过程也都在里面。
零基础能不能学
能,但得动手。光看不练,看十遍还是不会。需要大量跟练,边看边敲,卡住了再回看。
学成之后能干什么?三条路:软件安全研究、脱壳分析、程序防护机制设计。开发者也能借这套东西看懂验证逻辑里的漏洞,把自家软件的卡密和分发防护做严实。懂进攻,才更懂防守。
还有一点值得说:课程里那套逆向分析思路和线索验证方法,不会随AI迭代过时。工具会换,模型会升级,但拆问题的顺序、验证线索的方式,反而AI越强越值钱。
适合谁,学完拿什么
✅ 适合人群:软件安全爱好者、开发者、想搞懂程序防护和逆向分析思路的人,以及希望借AI提效的学习者。
✅ 学习收获:掌握x64dbg/x32dbg调试脱壳、dnSpy反编译.NET程序;搭起AI与逆向工具的联动工作流;形成标准化的分析流程,能分辨AI输出对不对;理解软件防护的设计逻辑。
课程内容
视频教程
破jie可以接入Al的软件
抖音截流王(1).7z
智能体下载地址.txt
单混剪加字幕版.zip
再重申一次:本课程所有技术内容仅用于安全研究与自有软件防护研究。请严格遵守中华人民共和国相关法律法规。
本文最后更新于:
未经授权,禁止任何形式的转载、镜像或商业用途。
如需合作或存在版权问题,请联系我们:
📧 jieligw@qq.com 🌐 www.xzdbk.com







暂无评论内容